- AI·SW 마에스트로 서울
- AI·SW 마에스트로 부산
문자만 눌러도 당한다고? 스미싱 대처법
- 2023-10-16 10:51
- SW마에스트로
안녕하세요
소프트웨어 마에스트로 서포터즈입니다.
스미싱
뉴스나 주변에서
많이들 접해보신 단어일텐데요.
스마트폰이 우리의 삶과
뗄레야뗄 수 없는 존재가 된 만큼
모바일 금융을 활발히 사용하고 있는데요,
이와 더불어
스미싱은 사라지지 않고 계속해서
그 수법이 교묘해지고 있습니다.
오늘은 그런 스미싱 범죄에 대한
대처법을 함께 알아보아요!
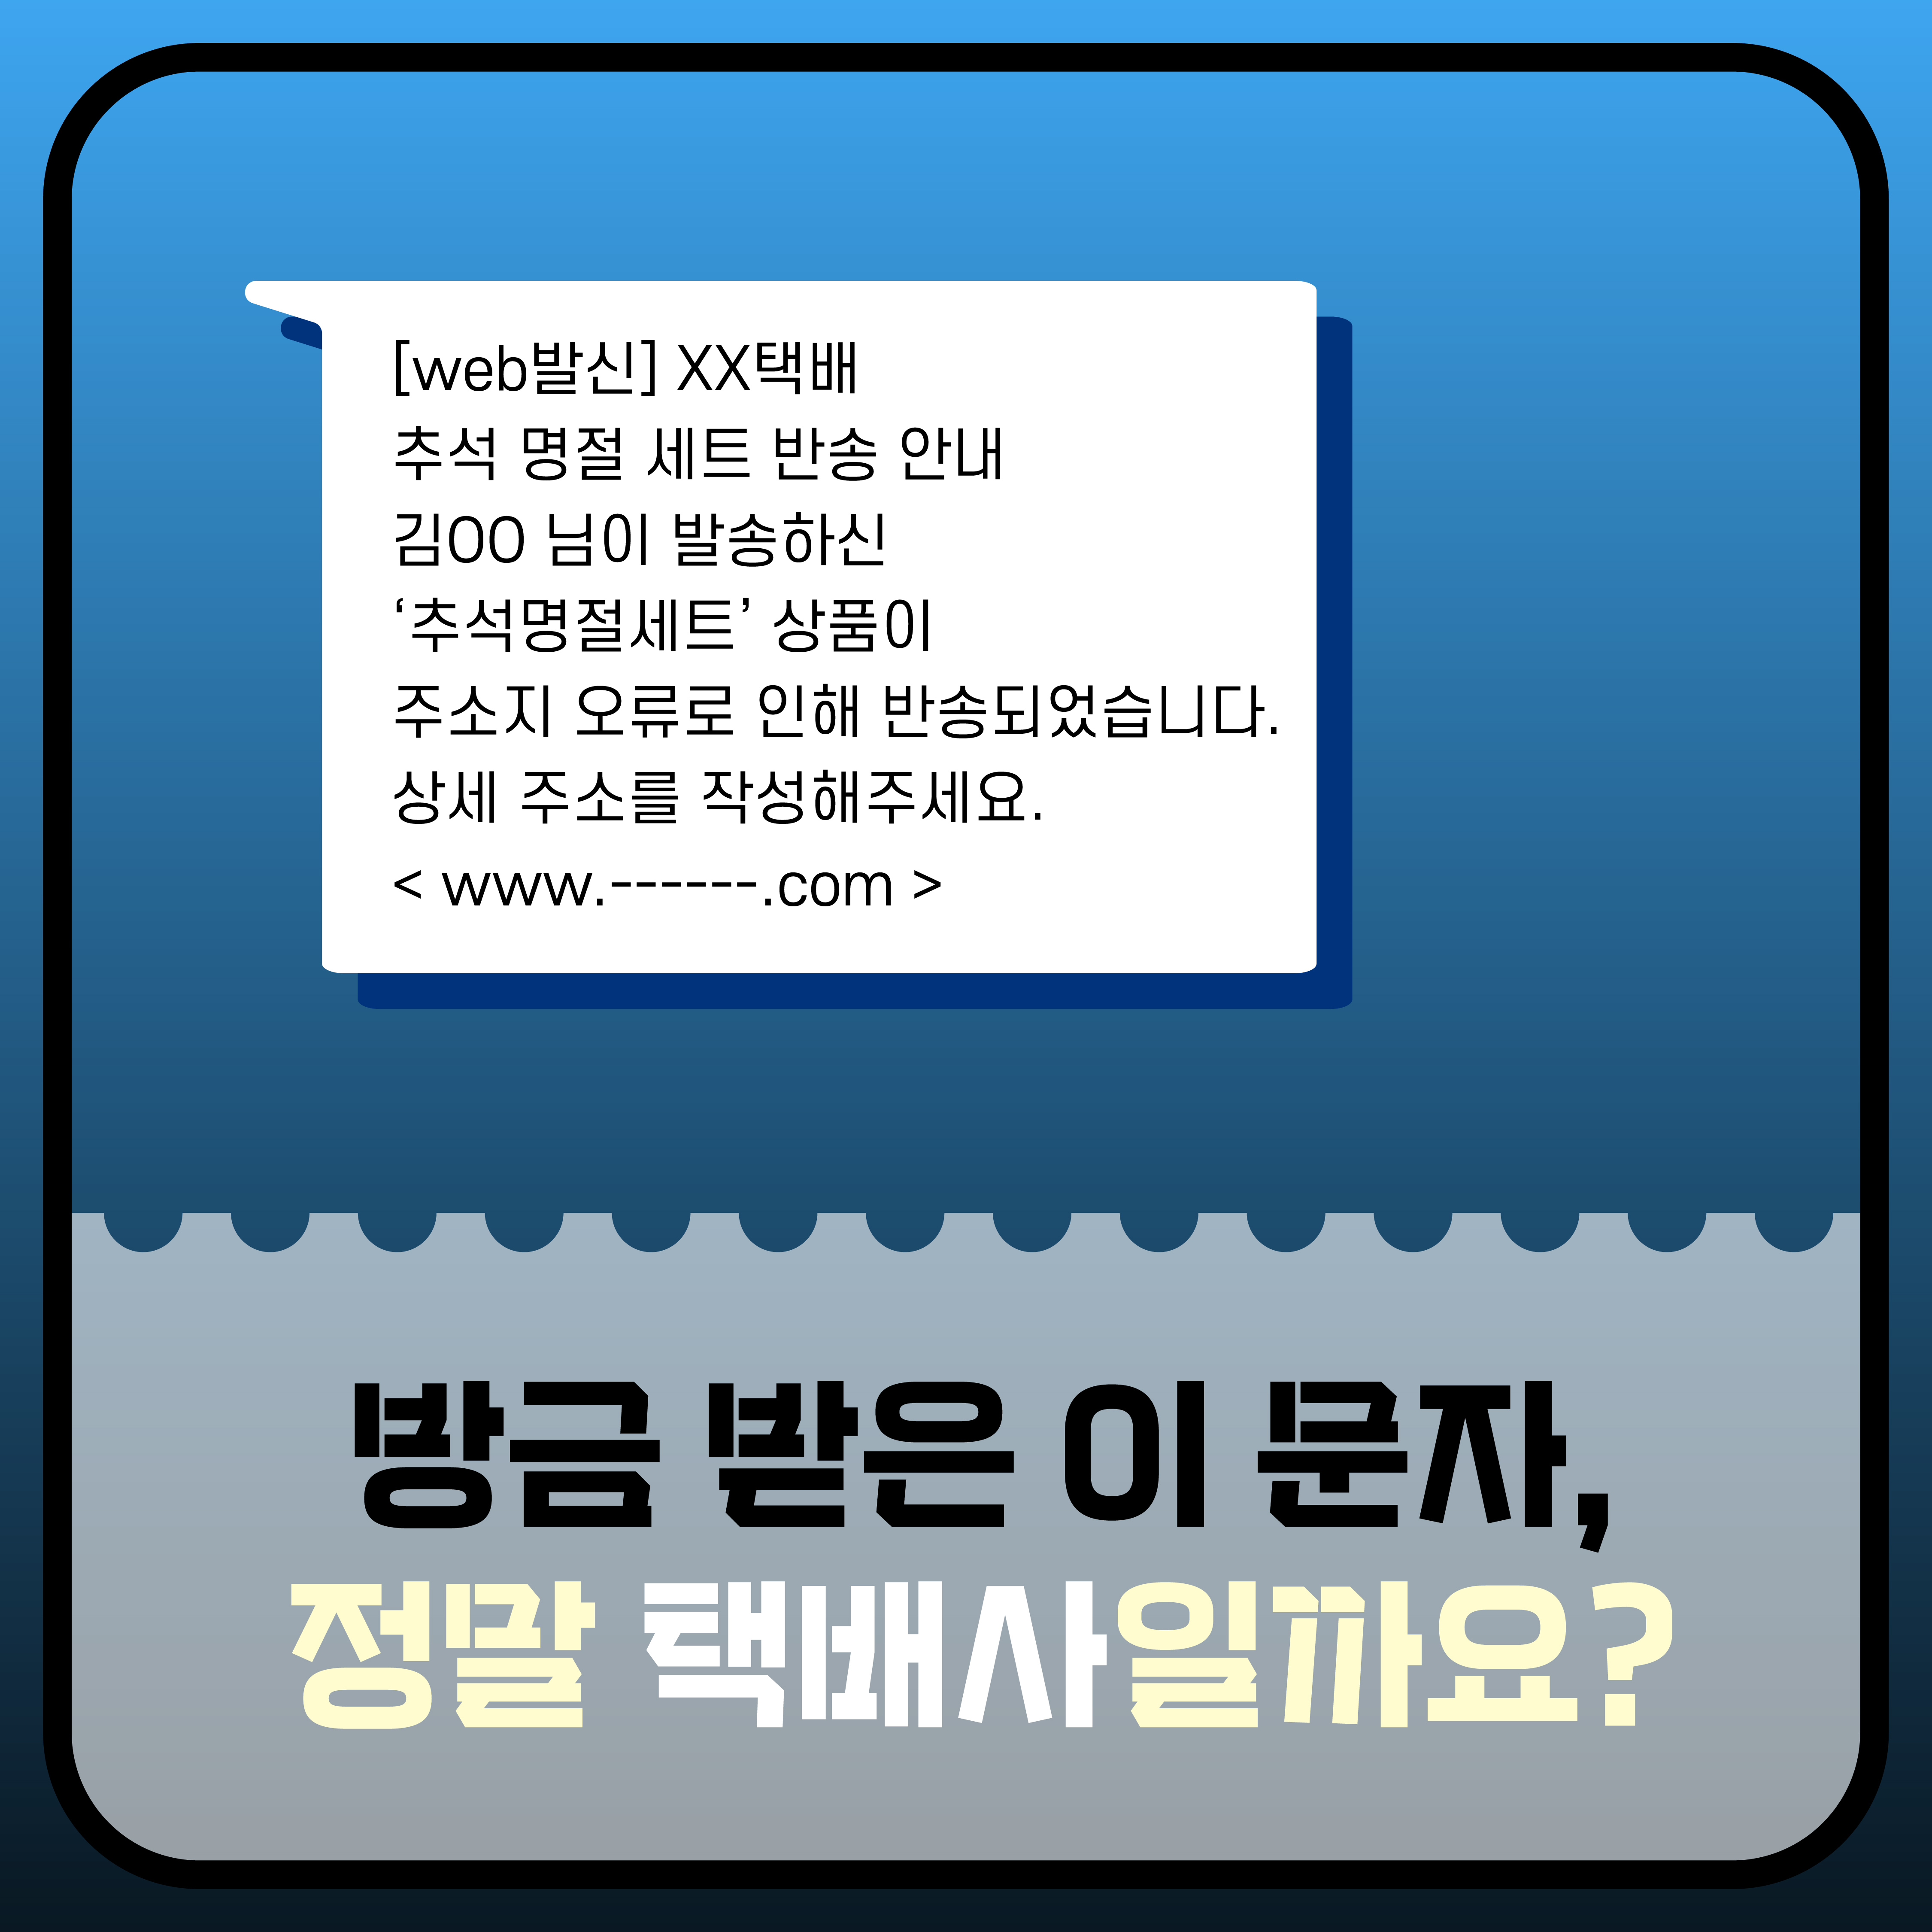
지난 명절에 선물 세트를 주문하긴 했는데...
이 문자, 친짜일까요?
스미싱 범죄는 날이 갈 수록 교묘해지고 있습니다.
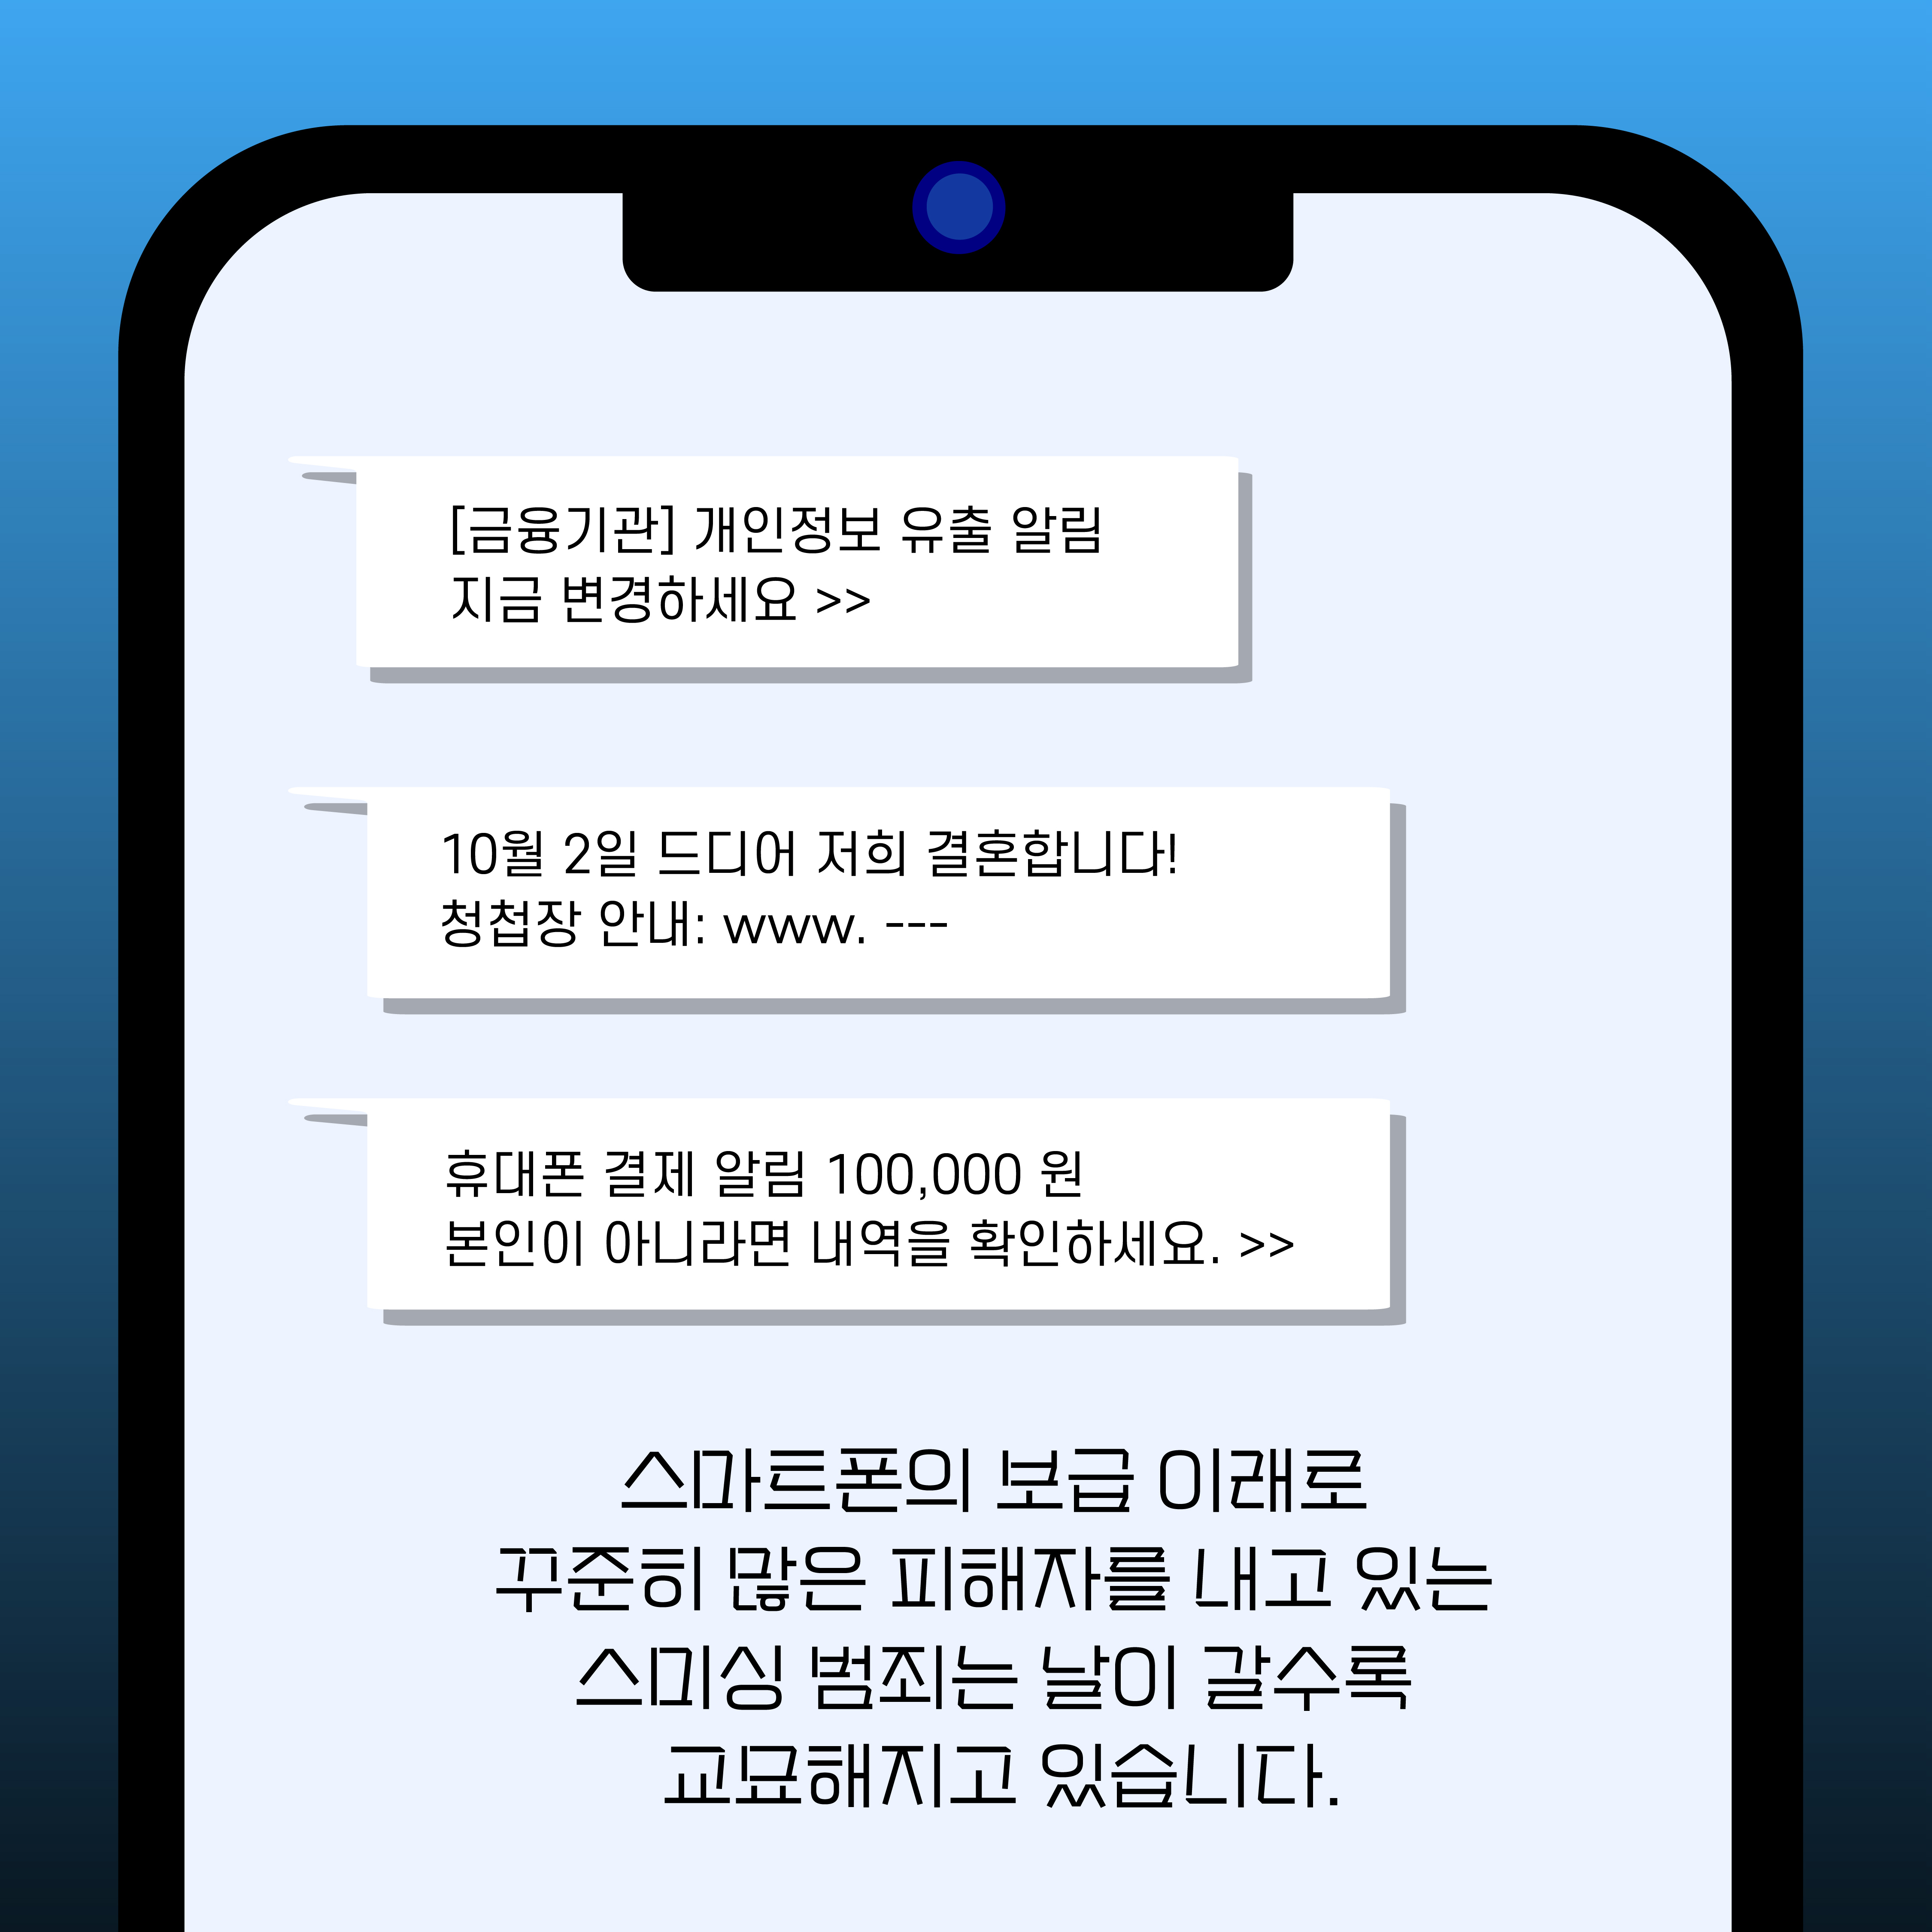
쇼핑몰이나 우체국 등, 배송문자인척 꾸며내
'내가 물건을 시켰었나?' 생각하게 만들거나
실제로 배송시킨 물건의 정보라고 착각하게 만들어
악성 링크를 클릭하게 만드는 경우도 있습니다.
우선, '스미싱'이란 단어는
어디서 온 말일까요?
스미싱은 문자를 뜻하는 SMS와 피싱의 합성어입니다.
즉, 문자메시지를 기반으로 한 피싱 행위를 뜻하는 말이죠!

주로 우리가 확인할 수 있는 예방법은
링크 누르기 전 확인하기,
의심스러운 메시지가 오면 삭제하기 등
개인이 주의를 기울이는 것에 국한되어있었는데요!
하지만 다양하고 교묘한 피싱 사기에
개인이 주의하는 것은 한계가 있어요.
그래서 금융 사기를
시스템적으로 원천 차단하는 방안이 떠오르고 있답니다!
먼저 토스의 경우,
자체적으로 악성 어플 분석 시스템을 도입해
악성 어플을 삭제해야만
금융 거래를 할 수 있도록 만들었습니다.
금융결제원의 경우,
멀티펙터 인증을 도입한 보안서비스
'트러스트원'을 통해
보안과 편의성 두가지를 모두 잡고자 했네요!
간편한 금융의 대표주자,
카카오뱅크 역시 악성어플 스캔과 알림을 통해
금융 피해를 예방하고 있네요.
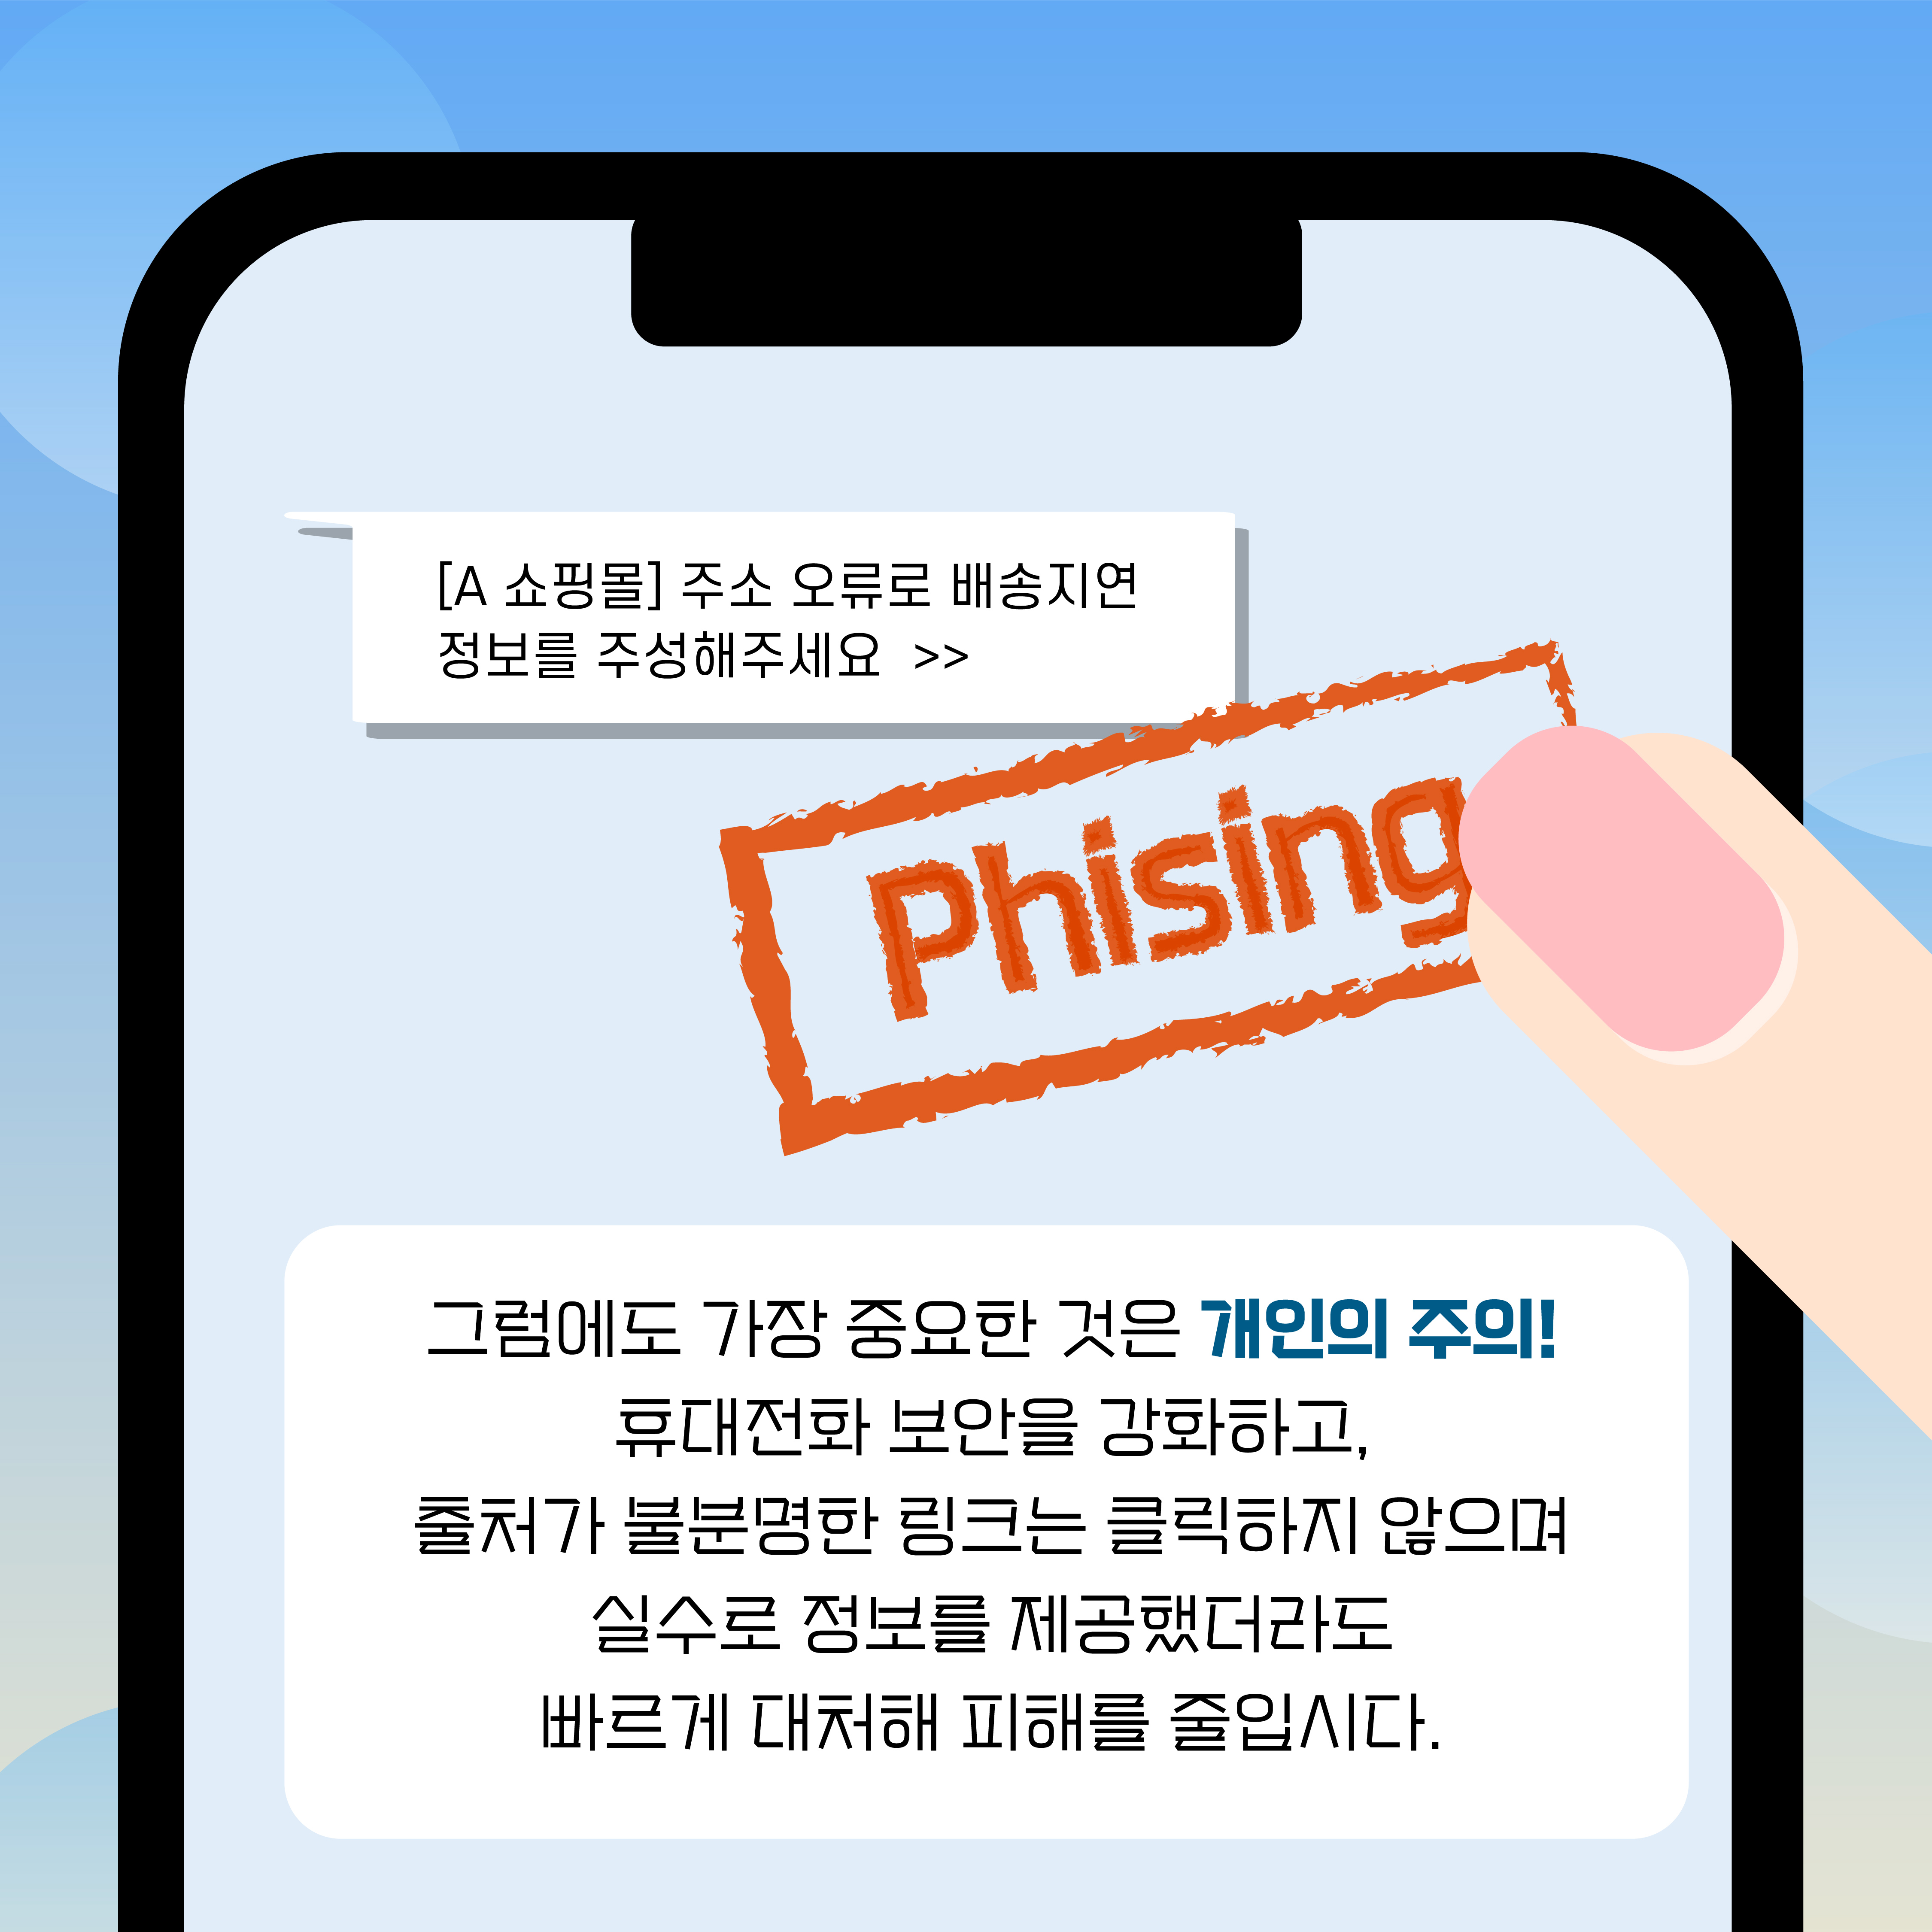
그렇지만 이러한 시스템과 더불어
여전히 중요한 것은 역시 개인이 주의를 기울이는 것이겠죠!
우리 모두
안전한 모바일 금융생활을 위해
보안에 관심을 가지고,
시스템을 적극 활용해봅시다!
오늘도 읽어주셔서 감사합니다.
소프트웨어 마에스트로 서포터즈 였습니다!